已经装了可疑App该怎么办?
先断网,再卸载,然后用干净设备转移资产、撤回所有链上授权、修改相关密码。顺序别乱,断网是为了防止后台继续传数据。
每月检查一次App的授权列表,撤回不再使用的API密钥和钱包连接授权。下载只是起点,后续授权管理才是持续风控。
任何要求你输入助记词来验证下载的流程都是骗局。助记词只该出现在离线介质上,下载和安装环节永远不需要它。
不建议。搜索结果里的推广位和聚合站经常挂假包。正确做法是手动输入官网域名,从官网页面找下载入口,多一步操作,少一堆风险。
先断网,再卸载,然后用干净设备转移资产、撤回所有链上授权、修改相关密码。顺序别乱,断网是为了防止后台继续传数据。
三看:看签名指纹是否与官网一致,看包名是否被加后缀,看安装后是否索要助记词或短信权限。任何一项异常,立即卸载并转移资产。
先问自己三个问题:渠道是不是官网公示的?安装包签名验过没有?装完权限收了没有?三个都确认再登录。具体操作:搜官网而非搜关键词,下载后比对哈希,安装时拒绝无关权限,登录前开启二次验证。别嫌麻烦,第一次做对,后面省心。
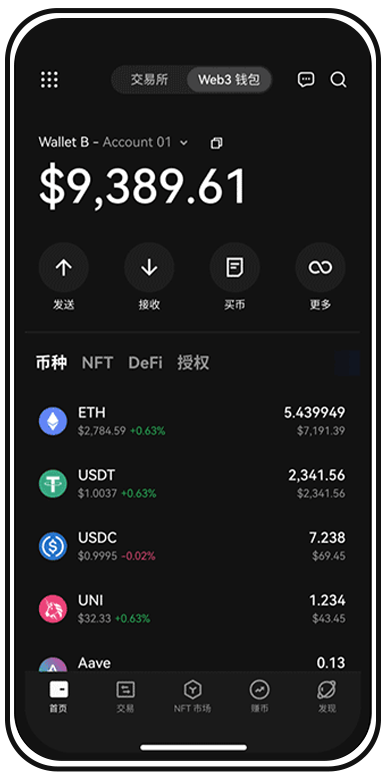
安卓装完先别打开,进设置看应用签名信息是否与官方公布指纹一致;苹果用户核对开发者证书名称,不认识的证书直接删。签名不对,功能再像也是假的。
一旦怀疑装了假包,立即断网、卸载、转移资产、撤回授权、修改密码,五步按顺序执行,压缩暴露窗口。
不给。币圈App没有理由读通讯录。直接拒绝,如果拒绝后App无法使用,说明这个包本身有问题,卸载换官方版本。
别急着点第一个搜索结果。先看域名是否与官方公布一致、页面是否强制跳转第三方短链、安装包大小是否异常偏小,三项里有一项不对就停手。
下载完先算SHA-256,和官网公示值逐位比对。哈希对不上说明文件被动过,直接删除,不要抱着试一试的心态安装。
有条件的话把安装包放进备用机或沙箱环境跑一遍,观察是否有异常联网、后台自启、读取剪贴板行为,确认干净再装到主力机。
整理常见假冒安装包的图标偏差、包名伪装、签名异常特征,下载前对照一眼,减少误装概率。
别等装错了才查签名。现在打开官网核对安装包指纹,把权限收一遍,再登录账号。风控这件事,早做一步少亏一笔。