欧yi钱包,助记词防护与授权自查守住资产底线

私钥自持授权可查钓鱼可防

欧yi钱包属于用户自持私钥的钱包形态,资产安全的责任边界从平台转移到了使用者自己手中。这意味着助记词一旦泄露、合约授权一旦给错,损失几乎不可逆。本页从风险管理的实际动作出发,拆解助记词离线备份、DApp授权定期清理、钓鱼域名识别和异常交易拦截四个环节,帮你在使用欧yi钱包的每一步都留有安全余量,而不是等出事再补救。

官网注册 APP下载

交易加速与取消

发现一笔交易参数有误时,可通过提高 gas 加速替换或发起取消交易,在区块确认前争取到纠错窗口。

欧yi钱包换手机后怎么恢复

在新设备安装欧yi钱包后选择导入钱包,按顺序输入此前备份的助记词即可恢复。恢复过程全程离线输入,切勿在网页或第三方工具中输入助记词。

转账前地址二次核验

大额转账时先小额试发,确认收款地址前后六位一致再发全款,同时开启欧yi钱包的地址簿功能,减少剪贴板劫持导致的错转。

欧yi钱包日常操作中的风险控制流程拆解

打开欧yi钱包后先确认网络环境是否为常用WiFi或移动数据,避免公共热点下操作;进入资产页核对余额与交易记录是否一致;连接DApp前查看域名证书与官方公告是否吻合;签名弹窗出现时逐字阅读授权内容,拒绝不明来源的批量授权请求;完成交互后回到授权列表复查新增条目。整套流程控制在三分钟内,却能拦住大部分常见风险。

欧yi钱包私钥自持模式下的安全边界说明

欧yi钱包不托管用户私钥,服务器端不保存助记词,因此找回密码和恢复钱包都依赖你手中的备份。这种设计把控制权交还给用户,同时也意味着官方无法替你冻结一笔已发出的链上交易。理解这条边界后,你会更重视助记词的物理备份和签名前的核对习惯,而不是把安全寄托在事后申诉上。

欧yi钱包风险防控能力的六个具体落点

欧yi钱包的助记词丢了还能找回吗

不能。欧yi钱包不保存助记词,也没有后台重置通道。助记词是恢复钱包的唯一凭证,丢失即意味着该钱包地址下的资产无法再通过正常途径找回,务必提前做好物理备份。
授权额度可视化

欧yi钱包把每个DApp的代币授权额度集中展示,无限授权和具体数额一目了然,方便你按需撤销高风险条目。

在欧yi钱包里点了陌生链接会怎样

可能触发恶意授权或诱导签名。如果只是打开页面未签名,风险有限;一旦在弹窗中确认了授权,应立即到授权管理面板撤销该DApp的全部权限,并观察资产变动。
合约授权定期清理

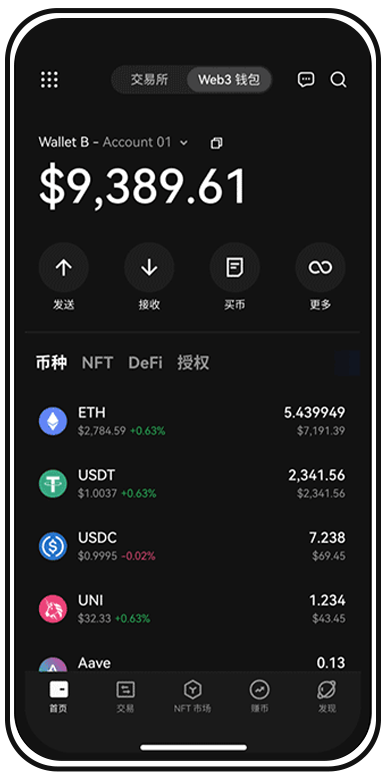
每次在欧yi钱包里连接DApp后,回到授权管理页检查已开放的代币额度,对不再使用的项目及时撤销无限授权,缩小被盗刷面。

地址风险标签

对交互地址做基础风险标记,遇到被举报或关联可疑活动的地址时给出提示,辅助转账决策。

交易模拟预演

签名前欧yi钱包会展示预计的代币变动和 gas 消耗,让你在确认前看清这笔交互到底会转出什么、授权给谁。
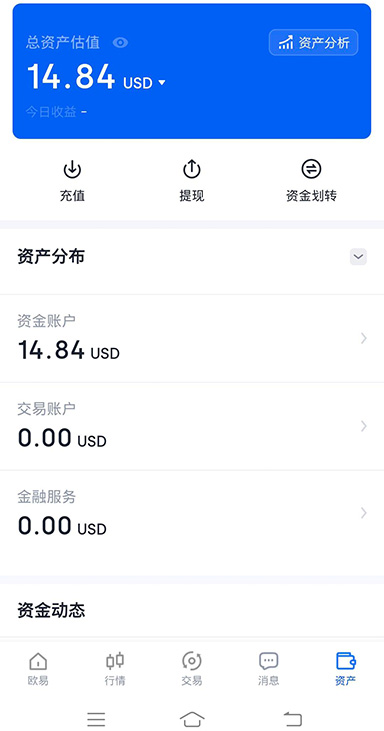
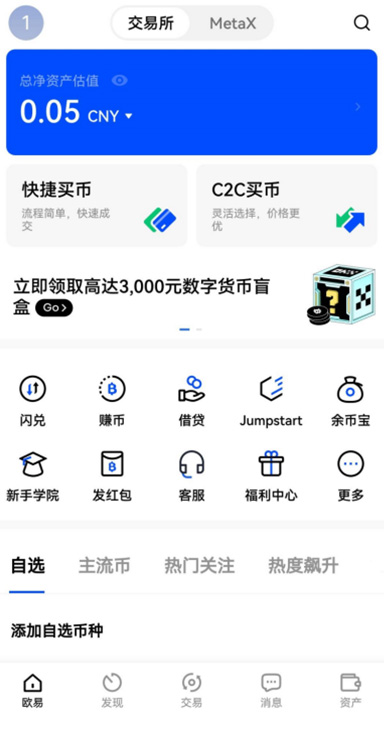
欧yi钱包APP关键安全界面一览

欧yi钱包配套工具与链上服务

授权管理面板

集中查看所有已连接DApp的代币授权状态,支持按额度排序和一键撤销,是定期体检的入口。

助记词离线分片保管

把12或24个单词拆成两到三份,分别存放在不联网的物理介质上,避免拍照存相册或发到聊天工具,从源头切断云端泄露路径。

可疑域名提醒

当连接的DApp域名与已知官方域名存在拼写差异时,欧yi钱包会在连接弹窗中给出风险提示,降低误入钓鱼站点的概率。
欧yi钱包新手上手的三步风险自查

欧yi钱包

第一步,创建钱包后立刻手抄助记词并做离线分片存放,绝不截图或上传网盘。第二步,首次连接DApp时只授权本次交易所需的最小额度,拒绝一键无限授权。第三步,每周固定时间打开授权管理面板,清理不再使用的项目授权,同时核对交易记录有无异常转出。三步做完再开始日常使用,能把大部分低级风险挡在门外。
欧yi钱包 常见问题指南

1本地加密存储
私钥在设备本地加密保存,配合系统级生物识别解锁,即使设备丢失,未通过指纹或面容验证也无法调取钱包内容。
2链上交易解析
把复杂的合约调用翻译成可读的转出、授权、质押动作,签名前先看懂再点确认。
3地址簿与备注
常用收款地址存入地址簿并添加备注,转账时直接从列表选取,减少手动输入长地址带来的字符错位风险。
4欧yi钱包的授权撤销要花手续费吗
撤销授权本身是一笔链上交易,需要支付对应网络的 gas 费,费用高低取决于当前网络拥堵程度。建议在网络空闲时段批量处理,降低撤销成本。
5别人知道我的欧yi钱包地址有风险吗
地址公开本身不直接导致资产丢失,但暴露持仓可能引来针对性钓鱼。建议大额资产与日常交互地址分开,不在公开场合展示主钱包地址和余额截图。

先做风险自查,再谈收益,欧yi钱包用得稳才是真本事

助记词备份好了吗?授权列表多久没清理了?现在打开欧yi钱包花三分钟做一次体检,把该撤的授权撤掉,把该存的助记词存好,别等出事才后悔。