首启权限审查
第一次打开应用时弹出的所有权限请求都点拒绝,之后按实际需要逐项开启,不做一次性全量授权。
官方页面通常会公布安装包的特征信息,下载后可通过文件详情核对大小与版本号。不一致的包不要安装,直接删除。
苹果端安装前先看描述文件签名主体,非官方企业证书签发的包直接放弃。下载页面的域名与官方公布的一致才继续,避免跳转短链。
安装过程中如出现要求输入Apple ID密码、要求信任未知开发者等异常弹窗,立即终止操作。正常安装流程不会索要这些信息。
第一次打开应用时弹出的所有权限请求都点拒绝,之后按实际需要逐项开启,不做一次性全量授权。
第一步,别从搜索广告点进去,把官方下载页地址存到Safari收藏夹。第二步,下载时系统弹出描述文件安装提示,点开查看签名者名称,跟官网公布的对上再允许。第三步,装完先别登录,去设置里把通知和定位权限关掉,绑定验证器后再入金。小陈后来照这个流程重装了一遍,发现之前那个包装完就索要通讯录权限,正规版本根本不会。
收藏官方公布的下载页地址,每次从收藏夹进入而不是搜索广告位。搜索引擎结果前几条常混入仿冒站,直接输入域名更稳妥。
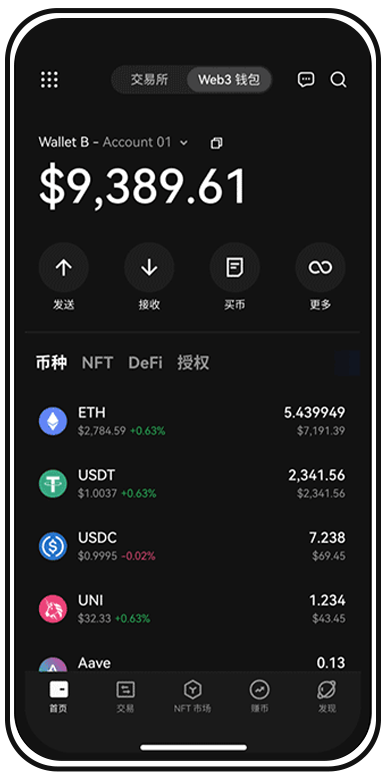
在设备管理中查看描述文件签名者,与官方公布的主体名称逐字比对,字母顺序和标点都要一致。
安装完成后第一件事是绑定谷歌验证器或短信验证,不要先充值。这样即使安装包被篡改,攻击者也拿不到登录权限。
每次更新前核对版本号与官方公告是否匹配,避免第三方渠道推送的“抢先版”携带篡改代码。关闭非必要自动更新入口。
首次打开时留意系统弹窗请求的权限项,正常行情类应用不会索要通讯录或短信权限。遇到异常请求立即关闭并卸载。
广告位链接可能指向仿冒域名,安装包经过二次打包,可能植入窃密代码。官网直接下载的包签名主体和版本号都能对上,广告位来源无法保证这两点。
苹果端应用只保留日常交易所需的小额资产,大额转至硬件钱包。下载环节的风险再小,也不把全部身家放在一个App里。
不正常。正规应用安装不需要你在第三方页面输入Apple ID密码。遇到这种弹窗直接关闭页面,这是典型的钓鱼手法。
山寨包不会给你第二次机会。现在就把官方下载页存进收藏夹,装完先绑验证器再入金,把风险控制在点击下载之前。